


 Europäische Union


 Internationale Standards


 USA

 UK

 Australien

 Niederlande


 DORA Finanzdienstleister und die Software, auf die sie angewiesen sind.
Ihre DORA-Exit-Strategie, getestet und dokumentiert.
DORA verlangt von Finanzunternehmen dokumentierte, getestete Exit-Pläne für kritische Software. Das Software-Escrow von Codekeeper liefert den Nachweis gleich mit: die ohne den Anbieter neu aufgebaute Software und datierte Nachweise für beide Seiten.
- Zertifiziert nach ISO/IEC 27001:2022
- Nachweise für Ihren DORA-Exit-Plan
 DORA · Unterlagen nach Art. 28
- Recoverability CertificateDurchlauf #11 · ohne Hilfe des Anbieters neu aufgebautBestanden
- Rebuild Report1 fehlendes Paket gemeldet und ergänztBeigefügt
 Exit Exercise ReportBereitgestellt und in Betrieb · DORA-AnhangBestanden
Das Vertrauen von 3.500+ Teams: von regulierten Großunternehmen bis zu schnell wachsenden Softwareanbietern


Das Regelwerk
DORA in einem Absatz.
Der Digital Operational Resilience Act, Verordnung (EU) 2022/2554, ist EU-Recht. Er legt fest, wie Finanzunternehmen IKT-Risiken steuern, einschließlich der Risiken durch die IKT-Drittdienstleister, auf die sie angewiesen sind. Er gilt seit dem 17. Januar 2025 und wird beaufsichtigt: 2026 laufen die Prüfungen der vertraglichen Vereinbarungen mit IKT-Drittdienstleistern.
Für wen sie gilt
Betroffene Finanzunternehmen
Artikel 2 Absatz 1 nennt sie:- Banken und Kreditinstitute
- Versicherer und Rückversicherer
- Wertpapierfirmen und Fondsverwalter
- Zahlungs- und E-Geld-Institute
- Anbieter von Krypto-Dienstleistungen
- Einrichtungen der betrieblichen Altersversorgung
- Finanzmarktinfrastrukturen
IKT-Dienstleister für Finanzunternehmen
Ihre Kunden müssen ihren Exit von Ihnen planen und zeigen, dass der Plan funktioniert. Mit Escrow Pro zeigen Sie ihnen, dass sich die Hinterlegung erstellen lässt, bevor sie danach fragen.
Risiko-, Resilienz- und Audit-Teams
Die Verantwortlichen für das Informationsregister, die die Unterlagen nach Artikel 28 zusammenstellen und datierte Nachweise brauchen, nicht nur eine Richtlinie.
Was sie verlangt
Für IKT-Dienstleistungen, die kritische oder wichtige Funktionen unterstützen, verlangt DORA einen Exit-Plan, der funktionieren würde. Ein schriftlicher Plan ist der Anfang. Das Testen ist das, was die Verordnung hinzufügt.
„Die Ausstiegspläne müssen umfassend und dokumentiert sein und nach den in Artikel 4 Absatz 2 festgelegten Kriterien hinreichend getestet und regelmäßig überprüft werden.“
Verordnung (EU) 2022/2554, Artikel 28 Absatz 8. Gilt für IKT-Dienstleistungen, die kritische oder wichtige Funktionen unterstützen.
„Die Richtlinie enthält Anforderungen an einen dokumentierten Ausstiegsplan für jede vertragliche Vereinbarung sowie an die regelmäßige Überprüfung und Erprobung des dokumentierten Ausstiegsplans.“
Delegierte Verordnung (EU) 2024/1773 der Kommission, Artikel 10.
Die Lücke
Ein schriftlicher Exit-Plan ist noch kein getesteter.
Ein Exit-Plan beschreibt, was passieren würde, wenn ein Dienstleister ausfällt. Ein Test zeigt, ob er funktionieren würde. Codekeeper liefert Ihnen das Zweite, aus einem echten Neuaufbau.
Ein Exit-Plan in den Unterlagen
Beschreibt, was passieren würde, wenn ein Dienstleister ausfällt.
 Mit Codekeeper
Ein Exit-Plan mit Nachweisen
Zeigt, ob er funktionieren würde, aus einem echten Neuaufbau.
So setzen wir es um
Von den Anwendungen, die Sie nennen, zu Nachweisen in Ihren Unterlagen.
- 1
Services benennen
Anwender erfassen die Anwendungen hinter kritischen oder wichtigen Funktionen. Anbieter erfassen die Anwendung, die sie liefern.
- 2
Schutz zuordnen
Escrow Pro, Resilience Pro oder Continuity Pro für jede Anwendung. Die Hinterlegungen werden täglich aus den Repositories synchronisiert.
- 3
Neu aufbauen und ablegen
Starten Sie bis zu vier Rebuilds pro Jahr im Dashboard. Jeder erfolgreiche Durchlauf erzeugt ein datiertes Recoverability Certificate.
- 4
Den Exit erproben
Buchen Sie eine Exit Exercise hinzu. Unsere Engineers bauen die Software ohne den Anbieter aus der Hinterlegung neu auf, holen die Daten zurück und stellen sie so bereit, wie Sie es bei einem echten Exit bräuchten. Der Bericht enthält einen DORA-Anhang.
Unterlagen nach Art. 28- 1Kritische oder wichtige FunktionVom Anwender benannt · vom Anbieter geliefertHinzugefügt
- 2Schutz zugeordnetHinterlegungen werden täglich aus den Repositories synchronisiert
 Resilience Pro
- 3Rebuild #11Recoverability Certificate ausgestellt · 3. Sept. 2026Bestanden
- 4Exit ExerciseExit Exercise Report mit DORA-AnhangBestanden
Unsere Lösungen
Wählen Sie den Plan, ergänzen Sie die Exit Exercise.
Anbieter und Anwender wählen danach, wer die Wiederherstellung durchführt und ob der Service online bleiben muss. Jeder Pro-Plan weist nach, dass sich die Software erstellen lässt. Die Exit Exercise weist nach, dass der Exit funktioniert.

Herausgabe an Sie
Escrow Pro
Für Anbieter und für Anwender, die die Wiederherstellung selbst durchführen.
- Agentic Verification: vier Rebuilds pro Jahr
- Recoverability Certificate, Rebuild Report, SBOM und Exit-Workbook
- Hinterlegung täglich aus den Repositories des Anbieters synchronisiert
Von uns wiederhergestellt
Resilience Pro
Codekeeper führt die Wiederherstellung durch.
- Agentic Verification: vier Rebuilds pro Jahr
- Recoverability Certificate, Rebuild Report, SBOM und Exit-Workbook
- Eine einsatzfähige Kopie, für Sie wiederhergestellt

Bleibt online
Continuity Pro
Bleibt online, während er wiederhergestellt wird.
- Alles aus Resilience Pro
- Live-Umgebung bei der Einrichtung erfasst und aktuell gehalten
- Für einen vereinbarten Zeitraum bezahlt und eingeschaltet, während wir wiederherstellen
Add-on
Add-on zu jedem Plan
Exit Exercise
Ihr Exit-Plan, erprobt.
- Von unseren Engineers ohne den Anbieter aus der Hinterlegung neu aufgebaut
- Daten zurückgeholt, bereitgestellt und in Betrieb, beim Scoping auf Ihre Anwendung zugeschnitten
- Exit Exercise Report mit DORA-Anhang und ein Exit Exercise Certificate
Dies ist unsere Empfehlung, kein Compliance-Versprechen: Entscheidend ist Ihre Bewertung jeder Funktion. Die Planpreise finden Sie auf der Preisseite; Exit Exercises werden beim Scoping angeboten. Alle Preise ansehen
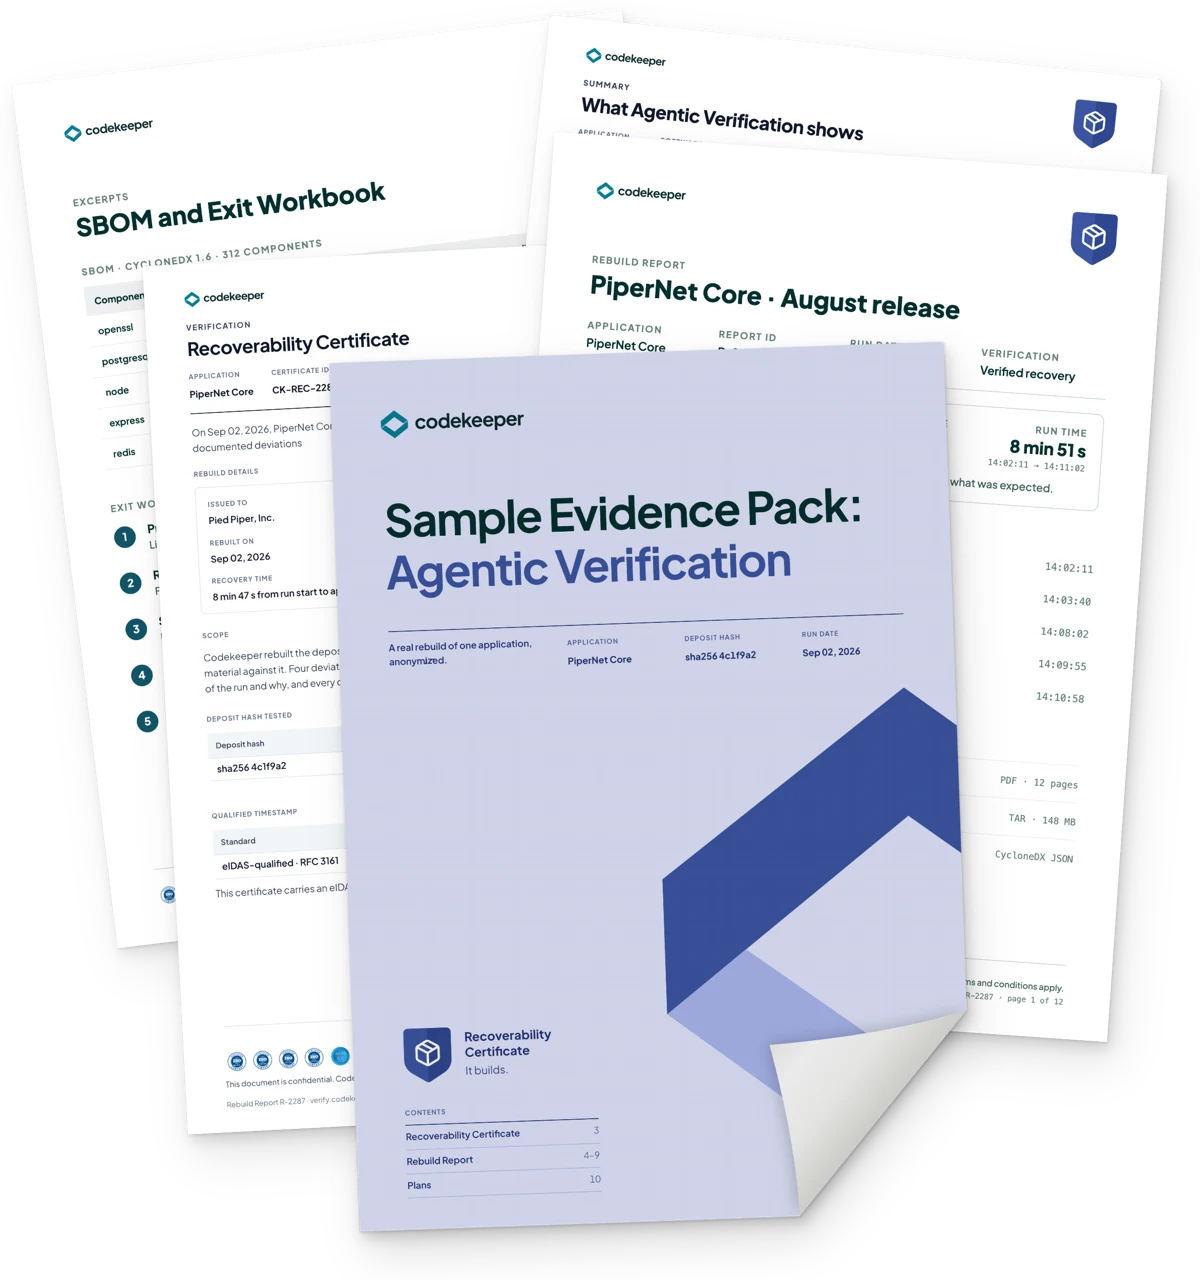
Beispiel-Nachweispaket
Sehen Sie, was Ihr Prüfer erhalten würde.
Ein beispielhaftes Nachweispaket für eine Anwendung, mit fiktiven, anonymisierten Werten, damit Sie es beurteilen können, bevor Sie mit uns sprechen.
- Recoverability Certificate
- Rebuild Report
- Framework-Mapping, inklusive DORA
Was es Ihnen bringt
Der erste Test Ihres Exit-Plans sollte nicht am Tag des Ernstfalls sein.
-
Wenn der Prüfer fragt
Sie übergeben datierte Nachweise eines Neuaufbaus, kein Richtliniendokument mit einem Versprechen.
-
Wenn die Hinterlegung eine Lücke hat
Sie erfahren es beim nächsten Rebuild, solange der Anbieter noch da ist, um sie zu schließen.
-
Wenn ein Dienstleister ausfällt
Die Wiederherstellung wurde schon einmal durchgeführt. Ihr Team oder unseres folgt einem Workbook, das bereits funktioniert hat.
-
Wenn die Due Diligence eines Kunden nachfragt
Sie senden das Recoverability Certificate mit dem Angebot und bieten eine Exit Exercise an, statt eines Versprechens zur Zusammenarbeit.
Nachweis · Belege für Artikel 28
Was jedes Dokument zu Ihren Unterlagen beiträgt.
Jedes Dokument ist datiert und einer Anwendung zugeordnet, sodass Ihre Unterlagen zeigen, was getestet wurde, wie und wann.
| Was Ihre Unterlagen nach Artikel 28 brauchen | Nachweise von Codekeeper | Enthalten in |
|---|---|---|
| Ein umfassender und dokumentierter Exit-Plan | Exit-Workbook, Rebuild Report, SBOM | Escrow ProResilience ProContinuity Pro |
| Nachweis, dass sich die Software ohne den Dienstleister neu aufbauen lässt | Recoverability Certificate | Escrow ProResilience ProContinuity ProKI-Agenten bauen die Hinterlegung im Codekeeper AI Verification Lab neu auf, mit unseren eigenen Modellen und ohne Hilfe des Anbieters. |
| Nachweis, dass das Unternehmen aussteigen und weiterarbeiten könnte | Exit Exercise Report mit DORA-Anhang, Exit Exercise Certificate | Exit ExerciseEin Add-on zu jedem Plan. Engineers bauen die Software ohne den Anbieter aus der Hinterlegung neu auf, holen die Daten zurück und stellen sie so bereit, wie Sie es bei einem echten Exit bräuchten, beim Scoping auf Ihre Anwendung zugeschnitten. |
| Regelmäßige Überprüfung und Tests | Datierte Recoverability Certificates | Vier Rebuilds pro Jahr in den Pro-Plänen, gestartet, wann Sie möchten. Jede Seite kann eine Exit Exercise anfordern, wenn der Plan erneut erprobt werden muss. |
| Die Hinterlegung wird verwahrt, geprüft und ist aktuell | Vault Report, Vault Certificate, Escrow Certificate | Jeder PlanHinterlegungen werden täglich über Integrationen synchronisiert. |
| Ein Plan für den Live-Service während eines Exits | Karte der Live-Umgebung, Continuity Report | ContinuityContinuity ProWir erfassen bei der Einrichtung, wo die Anwendung läuft, halten diese Karte aktuell und halten die Live-Umgebung für einen vereinbarten Zeitraum bezahlt und eingeschaltet, während sie wiederhergestellt wird. |
Die Nachweise von Codekeeper unterstützen Ihre Bewertung. Ob sie eine bestimmte Anforderung erfüllen, entscheiden Sie und Ihr Prüfer.
Legen Sie einen getesteten Exit-Plan in Ihren Unterlagen ab.
Wir ordnen die kritischen oder wichtigen Funktionen den Anwendungen dahinter zu, ob Sie auf sie angewiesen sind oder sie liefern, und die Nachweise, die jede braucht.
Häufige Fragen
DORA-Exit-Pläne, beantwortet.
Was sagt DORA über Exit-Pläne?
Artikel 28 Absatz 8 sagt, dass Exit-Pläne für IKT-Dienstleistungen, die kritische oder wichtige Funktionen unterstützen, „umfassend und dokumentiert sein und nach den in Artikel 4 Absatz 2 festgelegten Kriterien hinreichend getestet und regelmäßig überprüft werden“ müssen. Der Standard zur IKT-Drittparteien-Richtlinie, Delegierte Verordnung (EU) 2024/1773 Artikel 10, ergänzt einen dokumentierten Exit-Plan für jede vertragliche Vereinbarung, mit regelmäßiger Überprüfung und Erprobung.
Ist ein Disaster-Recovery-Test dasselbe wie ein Exit-Test?
Nein. Ein Disaster-Recovery-Test läuft in der Umgebung des Dienstleisters und zeigt, dass der Dienstleister seinen Service wiederherstellen kann. Ein Exit-Test zeigt, dass Ihr Unternehmen den Service ohne diesen Dienstleister weiterbetreiben könnte. Die Rebuilds von Codekeeper und die Exit Exercise sind von der zweiten Art.
Verlangt DORA Software-Escrow?
DORA nennt Escrow nicht ausdrücklich. Die Verordnung verlangt einen getesteten Exit-Plan. Escrow mit Verifizierung ist ein Weg, den Nachweis zu erbringen, dass der Plan funktionieren würde: die Software verwahrt, ohne den Anbieter neu aufgebaut und dokumentiert.
Welche Escrow-Anbieter decken DORA ab?
Jeder Escrow-Anbieter kann Code verwahren. Die Frage bei DORA ist, wer Ihnen nachweist, dass der Exit funktionieren würde. Codekeeper stellt für jeden erfolgreichen Rebuild ein datiertes Recoverability Certificate aus und, wenn Sie den Plan vollständig erproben, einen Exit Exercise Report mit DORA-Anhang.
Wir liefern Software an Banken. Was werden sie von uns verlangen?
Einen Exit-Plan für Ihre Anwendung und den Nachweis, dass er ohne Sie funktionieren würde. DORA gibt diese Anforderung an die Anbieter kritischer Software weiter. Mit Escrow Pro haben Sie das Recoverability Certificate, das Sie senden können, bevor die Frage kommt, und jede Seite kann eine Exit Exercise anfordern, wenn der Kunde den Exit vollständig nachgewiesen haben möchte.
Macht uns das DORA-konform?
Das kann kein Anbieter versprechen. Codekeeper liefert Ihnen Nachweise für Ihre Unterlagen nach Artikel 28. Ob sie eine bestimmte Anforderung erfüllen, entscheiden Sie und Ihr Prüfer.
Wie oft sollten wir unsere Exit-Pläne testen?
Artikel 28 Absatz 8 spricht von „hinreichend getestet und regelmäßig überprüft“ und überlässt das Intervall Ihnen und Ihrem Prüfer. Die Pro-Pläne enthalten vier Rebuilds pro Jahr, gestartet, wann Sie möchten, und eine Exit Exercise kann jederzeit ergänzt werden, wenn der Plan erprobt werden muss.
Was gehört in die Unterlagen nach Artikel 28?
Der Exit-Plan selbst, der Nachweis, dass er getestet wurde, und die Daten. Von Codekeeper: das Exit-Workbook, der Rebuild Report und die SBOM, das Recoverability Certificate für jeden Durchlauf sowie der Exit Exercise Report und das Certificate, falls Sie eine durchgeführt haben.
Unser kritischer Dienstleister ist ein SaaS-Anbieter. Funktioniert das trotzdem?
Ja. Wir verwahren Code, Infrastruktur, Datenexporte und die Zugänge, die nötig sind, um den Service zurückzuholen, und die Rebuilds laufen auf unterstützten Technologie-Stacks.