


 Union européenne


 Normes internationales


 États-Unis

 Royaume-Uni

 Australie

 Pays-Bas


 DORA Les services financiers et les logiciels dont ils dépendent.
Votre stratégie de sortie DORA, testée et versée au dossier.
DORA exige des entités financières des plans de sortie documentés et testés pour leurs logiciels critiques. Le séquestre logiciel de Codekeeper intègre la preuve : le logiciel reconstruit sans l’éditeur, et des preuves datées pour les deux parties.
- Certifié ISO/IEC 27001:2022
- Des preuves pour votre plan de sortie DORA
 DORA · Dossier article 28
- Recoverability CertificateExécution n° 11 · reconstruit sans l’aide de l’éditeurRéussi
- Rebuild Report1 paquet manquant signalé et ajoutéJoint
 Exit Exercise ReportDéployé et en service · annexe DORARéussi
La confiance de plus de 3 500 équipes, des grandes entreprises réglementées aux éditeurs de logiciels en pleine croissance


Le cadre
DORA, en un paragraphe.
Le Digital Operational Resilience Act, règlement (UE) 2022/2554, est une loi de l’UE. Il fixe la manière dont les entités financières gèrent le risque lié aux TIC, y compris le risque provenant des prestataires tiers dont elles dépendent. Il s’applique depuis le 17 janvier 2025 et fait l’objet d’une supervision : en 2026, les contrôles des accords avec les prestataires tiers de services TIC sont en cours.
À qui il s’applique
Entités financières concernées
L’article 2, paragraphe 1, les énumère :- Banques et établissements de crédit
- Assureurs et réassureurs
- Entreprises d’investissement et gestionnaires de fonds
- Établissements de paiement et de monnaie électronique
- Prestataires de services sur crypto-actifs
- Institutions de retraite professionnelle
- Infrastructures des marchés financiers
Prestataires TIC des entités financières
Vos clients doivent planifier leur sortie de chez vous et montrer que ce plan fonctionne. Avec Escrow Pro, vous leur montrez que le dépôt se reconstruit avant même qu’ils ne le demandent.
Équipes risques, résilience et audit
Les personnes responsables du registre d’informations, qui constituent le dossier au titre de l’article 28 et ont besoin de preuves datées, pas seulement d’une politique.
Ce qu’il exige
Pour les services TIC qui soutiennent des fonctions critiques ou importantes, DORA exige un plan de sortie qui fonctionnerait. Un plan écrit n’est qu’un début. Le tester, c’est ce qu’ajoute le règlement.
« Les plans de sortie sont complets, documentés et, conformément aux critères énoncés à l’article 4, paragraphe 2, suffisamment testés et réexaminés périodiquement. »
Règlement (UE) 2022/2554, article 28, paragraphe 8. S’applique aux services TIC qui soutiennent des fonctions critiques ou importantes.
« La politique contient des exigences relatives à un plan de sortie documenté pour chaque accord contractuel ainsi qu’au réexamen et aux tests périodiques du plan de sortie documenté. »
Règlement délégué (UE) 2024/1773 de la Commission, article 10.
L’écart
Un plan de sortie écrit n’est pas un plan testé.
Un plan de sortie décrit ce qui se passerait si un prestataire faisait défaut. Le tester montre s’il fonctionnerait. Codekeeper vous apporte le second, à partir d’une vraie reconstruction.
Un plan de sortie au dossier
Décrit ce qui se passerait si un prestataire faisait défaut.
 Avec Codekeeper
Un plan de sortie avec des preuves
Montre s’il fonctionnerait, à partir d’une vraie reconstruction.
Comment nous le mettons en œuvre
Des applications que vous désignez aux preuves dans votre dossier.
- 1
Désignez les services
Les utilisateurs ajoutent les applications qui portent des fonctions critiques ou importantes. Les éditeurs ajoutent l’application qu’ils fournissent.
- 2
Associez la protection
Escrow Pro, Resilience Pro ou Continuity Pro pour chacune. Les dépôts sont synchronisés chaque jour depuis les dépôts de code.
- 3
Reconstruisez et versez au dossier
Lancez jusqu’à quatre reconstructions par an depuis le tableau de bord. Chaque exécution réussie donne lieu à un Recoverability Certificate daté.
- 4
Mettez la sortie à l’épreuve
Ajoutez un Exit Exercise. Nos ingénieurs reconstruisent le logiciel à partir du dépôt sans l’éditeur, restaurent les données et le déploient comme il le faudrait lors d’une vraie sortie. Le rapport comporte une annexe DORA.
Dossier article 28- 1Fonction critique ou importanteDésignée par l’utilisateur · fournie par l’éditeurAjoutée
- 2Protection associéeLes dépôts sont synchronisés chaque jour depuis les dépôts de code
 Resilience Pro
- 3Reconstruction n° 11Recoverability Certificate délivré · 3 sept. 2026Réussi
- 4Exit ExerciseExit Exercise Report avec une annexe DORARéussi
Nos solutions
Choisissez la formule, ajoutez l’Exit Exercise.
Éditeurs et utilisateurs choisissent selon qui réalise la reprise et si le service doit rester en ligne. Chaque formule Pro prouve que le logiciel se reconstruit. L’Exit Exercise prouve que la sortie fonctionne.

Remis à vous
Escrow Pro
Pour les éditeurs, et pour les utilisateurs qui réalisent eux-mêmes leur reprise.
- Agentic Verification : quatre reconstructions par an
- Recoverability Certificate, Rebuild Report, SBOM et guide de reprise
- Dépôt synchronisé chaque jour depuis les dépôts de code de l’éditeur
Repris par nos soins
Resilience Pro
Codekeeper réalise la reprise.
- Agentic Verification : quatre reconstructions par an
- Recoverability Certificate, Rebuild Report, SBOM et guide de reprise
- Une copie déployable, reprise pour vous

Reste en ligne
Continuity Pro
Reste en ligne pendant sa reprise.
- Tout Resilience Pro
- Environnement de production cartographié à la mise en place et tenu à jour
- Payé et maintenu en service pendant une durée convenue, le temps de la reprise
Option
Option pour toute formule
Exit Exercise
Votre plan de sortie, mis à l’épreuve.
- Reconstruit par nos ingénieurs à partir du dépôt, sans l’éditeur
- Données restaurées, déployées et en service, dimensionnées pour votre application lors du cadrage
- Exit Exercise Report avec une annexe DORA, et un Exit Exercise Certificate
Il s’agit de notre recommandation, pas d’une promesse de conformité : c’est votre évaluation de chaque fonction qui décide. Les prix des formules figurent sur la page tarifs ; les Exit Exercises sont chiffrés lors du cadrage. Voir tous les tarifs
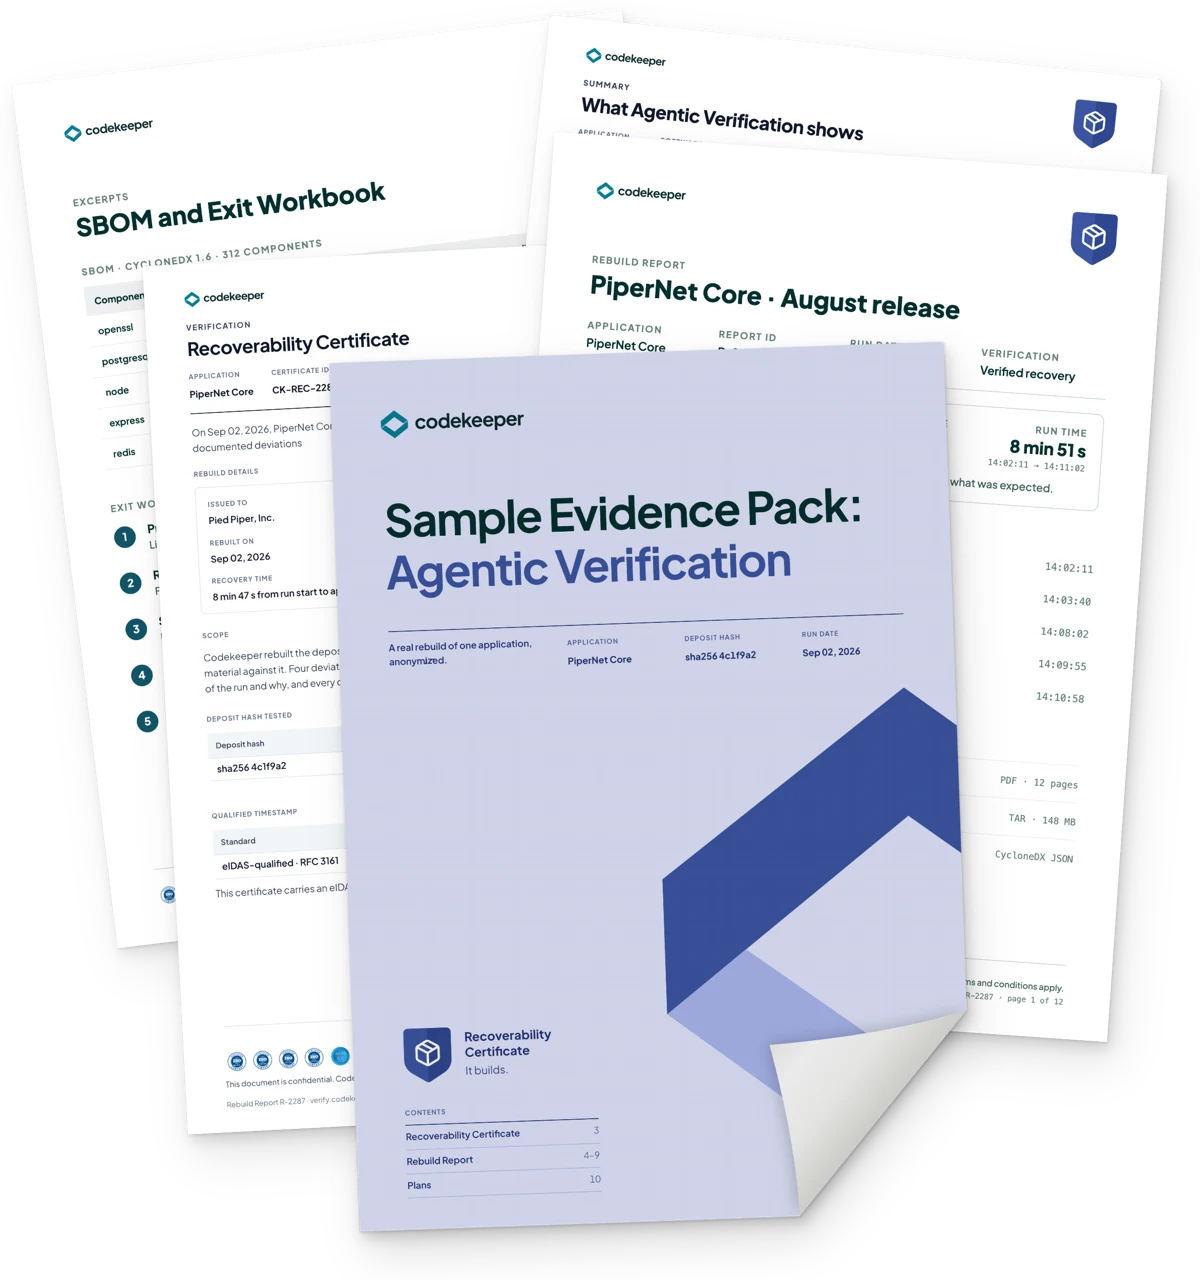
Exemple de dossier de preuves
Voyez ce que votre évaluateur recevrait.
Un ensemble illustratif de preuves pour une application, avec des valeurs fictives et anonymisées, pour que vous puissiez en juger avant de nous parler.
- Recoverability Certificate
- Rebuild Report
- Correspondance réglementaire, DORA incluse
Ce que cela vous apporte
Le premier test de votre plan de sortie ne devrait pas avoir lieu le jour où vous en avez besoin.
-
Quand l’évaluateur demande
Vous remettez des preuves datées d’une reconstruction, pas un document de politique et une promesse.
-
Quand le dépôt présente une lacune
Vous le découvrez à la reconstruction suivante, tant que l’éditeur est encore là pour la combler.
-
Quand un prestataire s’arrête
La reprise a déjà été réalisée. Votre équipe, ou la nôtre, suit un guide qui a déjà fait ses preuves.
-
Quand la due diligence d’un client le demande
Vous envoyez le Recoverability Certificate avec la proposition et proposez un Exit Exercise, plutôt qu’une promesse de coopération.
Preuve · Des preuves pour l’article 28
Ce que chaque document apporte à votre dossier.
Chaque document est daté et rattaché à une application, pour que votre dossier montre ce qui a été testé, comment et quand.
| Ce dont votre dossier au titre de l’article 28 a besoin | Preuves Codekeeper | Inclus avec |
|---|---|---|
| Un plan de sortie complet et documenté | Guide de reprise, Rebuild Report, SBOM | Escrow ProResilience ProContinuity Pro |
| La preuve que le logiciel peut être reconstruit sans le prestataire | Recoverability Certificate | Escrow ProResilience ProContinuity ProDes agents d’IA reconstruisent le dépôt dans l’AI Verification Lab de Codekeeper, sur nos propres modèles, sans l’aide de l’éditeur. |
| La preuve que l’entreprise pourrait sortir et continuer à fonctionner | Exit Exercise Report avec une annexe DORA, Exit Exercise Certificate | Exit ExerciseUne option pour toute formule. Des ingénieurs reconstruisent le logiciel à partir du dépôt sans l’éditeur, restaurent les données et le déploient comme il le faudrait lors d’une vraie sortie, dimensionné pour votre application lors du cadrage. |
| Réexamen et tests périodiques | Recoverability Certificates datés | Quatre reconstructions par an avec les formules Pro, lancées quand vous le décidez. Chaque partie peut demander un Exit Exercise lorsque le plan doit être de nouveau mis à l’épreuve. |
| Le dépôt est conservé, vérifié et à jour | Vault Report, Vault Certificate, Escrow Certificate | Toutes les formulesLes dépôts sont synchronisés chaque jour via les intégrations. |
| Un plan pour le service en production pendant une sortie | Cartographie de l’environnement de production, Continuity Report | ContinuityContinuity ProNous cartographions l’endroit où l’application s’exécute lors de la mise en place, tenons cette cartographie à jour et maintenons l’environnement de production payé et en service pendant une durée convenue, le temps de la reprise. |
Les preuves de Codekeeper étayent votre évaluation. C’est à vous et à votre évaluateur de décider si elles satisfont à une exigence donnée.
Versez un plan de sortie testé à votre dossier.
Nous associons les fonctions critiques ou importantes aux applications qui les portent, que vous en dépendiez ou que vous les fournissiez, ainsi qu’aux preuves dont chacune a besoin.
Questions fréquentes
Les plans de sortie DORA, en réponses.
Que dit DORA sur les plans de sortie ?
L’article 28, paragraphe 8, prévoit que les plans de sortie des services TIC qui soutiennent des fonctions critiques ou importantes « sont complets, documentés et, conformément aux critères énoncés à l’article 4, paragraphe 2, suffisamment testés et réexaminés périodiquement ». La norme sur la politique relative aux tiers TIC, règlement délégué (UE) 2024/1773, article 10, y ajoute un plan de sortie documenté pour chaque accord contractuel, avec un réexamen et des tests périodiques.
Un test de reprise après sinistre est-il un test de sortie ?
Non. Un test de reprise après sinistre se déroule dans l’environnement du prestataire et montre que le prestataire peut rétablir son service. Un test de sortie montre que votre entreprise pourrait faire fonctionner le service sans ce prestataire. Les reconstructions de Codekeeper et l’Exit Exercise relèvent du second type.
DORA impose-t-il le séquestre logiciel ?
DORA ne mentionne pas le séquestre. Il exige un plan de sortie testé. Le séquestre avec vérification est un moyen de prouver que le plan fonctionnerait : le logiciel conservé, reconstruit sans l’éditeur, et documenté.
Quels prestataires de séquestre répondent à DORA ?
Tout prestataire de séquestre peut conserver du code. La question, pour DORA, est de savoir qui vous prouve que la sortie fonctionnerait. Codekeeper délivre un Recoverability Certificate daté pour chaque reconstruction réussie et un Exit Exercise Report avec une annexe DORA lorsque vous mettez le plan à l’épreuve en entier.
Nous fournissons des logiciels à des banques. Que vont-elles nous demander ?
Un plan de sortie pour votre application, et la preuve qu’il fonctionnerait sans vous. DORA répercute cette exigence sur les éditeurs de logiciels critiques. Escrow Pro vous donne le Recoverability Certificate à envoyer avant que la question ne se pose, et chaque partie peut demander un Exit Exercise lorsque le client veut une sortie prouvée en entier.
Cela nous rendra-t-il conformes à DORA ?
Aucun prestataire ne peut le promettre. Codekeeper vous apporte des preuves pour votre dossier au titre de l’article 28. C’est à vous et à votre évaluateur de décider si elles satisfont à une exigence donnée.
À quelle fréquence tester nos plans de sortie ?
L’article 28, paragraphe 8, parle de plans « suffisamment testés et réexaminés périodiquement » et laisse l’intervalle à votre appréciation et à celle de votre évaluateur. Les formules Pro incluent quatre reconstructions par an, lancées quand vous le décidez, et un Exit Exercise peut être ajouté chaque fois que le plan doit être mis à l’épreuve.
Que contient un dossier au titre de l’article 28 ?
Le plan de sortie lui-même, la preuve qu’il a été testé, et les dates. De la part de Codekeeper : le guide de reprise, le Rebuild Report et le SBOM, le Recoverability Certificate de chaque exécution, et l’Exit Exercise Report et son certificat si vous en avez réalisé un.
Notre prestataire critique est un éditeur SaaS. Cela fonctionne-t-il quand même ?
Oui. Nous conservons le code, l’infrastructure, les exports de données et les accès nécessaires pour rétablir le service, et les reconstructions s’exécutent sur des stacks technologiques pris en charge.