


 Europäische Union


 Internationale Standards


 USA
 UK

 Australien

 Niederlande

Software-Verifizierung. Drei Stufen des Nachweises, dass Sie im Ernstfall wiederherstellen könnten.
Irgendwann fragt jemand, was passiert, wenn diese Software ausfällt. Software-Verifizierung hält die Antwort auf drei Stufen bereit: eine monatlich geprüfte Hinterlegung, ein erfolgreicher Neuaufbau und ein in der Praxis erprobter Exit.
- Zertifiziert nach ISO/IEC 27001:2022
- Über 10 Jahre Erfahrung im Softwareschutz
Über 3.500 Teams in mehr als 150 Ländern vertrauen Codekeeper – von regulierten Großunternehmen bis zu schnell wachsenden Softwareanbietern


Beginnen Sie mit Ihrer Frage
Könnten Sie wiederherstellen? Jetzt können Sie es belegen.
Den Code zu hinterlegen, ist der erste Schritt. Zu wissen, dass sich die Software daraus erstellen lässt, der zweite. Jede Stufe geht weiter als die vorherige.
-
Stufe 1 · Hinterlegungsprüfung
Ist unsere Hinterlegung vorhanden und aktuell?
Eine automatisierte Prüfung dokumentiert jeden Monat, welche vereinbarten Materialien im Tresor liegen, und eine tägliche Synchronisierung hält die Hinterlegung aktuell.
Was Sie erhalten
- Ein Vault Certificate
- Ein Vault Report pro Monat
- Ein Escrow, Resilience oder Continuity Certificate
- Tägliche Synchronisierung über 50+ Integrationen
Enthalten in
Jeder Plan
Alle acht, auch Software Backup.
-
Stufe 2 · Agentic Verification
Lässt sich die Software erstellen?
Die KI-Agenten von Codekeeper bauen die Software aus Ihrer Hinterlegung im abgeschotteten Codekeeper AI Verification Lab neu auf und melden alles, was fehlt. Jeden Durchlauf starten Sie, wann Sie wollen.
Was Sie erhalten
- Ein Recoverability Certificate für jeden erfolgreichen Durchlauf
- Ein Rebuild Report für jeden Durchlauf
- Eine Software-Stückliste (SBOM) im CycloneDX-Format
- Ein Exit-Workbook und ein getesteter, isoliert erstellter Build
Enthalten in
Pro-Pläne
Escrow Pro, Resilience Pro, Continuity Pro und Software Backup Pro. Bis zu vier Durchläufe pro Jahr, auf unterstützten Technologie-Stacks.
-
Stufe 3 · Exit Exercise
Könnten wir aussteigen und weiterarbeiten?
Unsere Spezialisten stellen Ihre Software allein aus der Hinterlegung wieder her, ohne den Anbieter und ohne die ursprünglichen Entwickler. Sie spielen die Daten zurück, stellen die Anwendung bereit und testen anschließend die Geschäftsfunktionen, die Sie benennen.
Was Sie erhalten
- Ein Exit Exercise Certificate
- Ein Exit Exercise Report: bestanden oder nicht bestanden je Funktion, dazu jede Lücke
- Ein Anhang, abgestimmt auf Ihr Regelwerk, etwa DORA
- Ein SBOM der neu aufgebauten Software
Enthalten in
Zu jedem Plan buchbar
Ein Add-on zu jedem der acht Pläne. Kunde oder Anbieter können eine Exit Exercise anfragen.

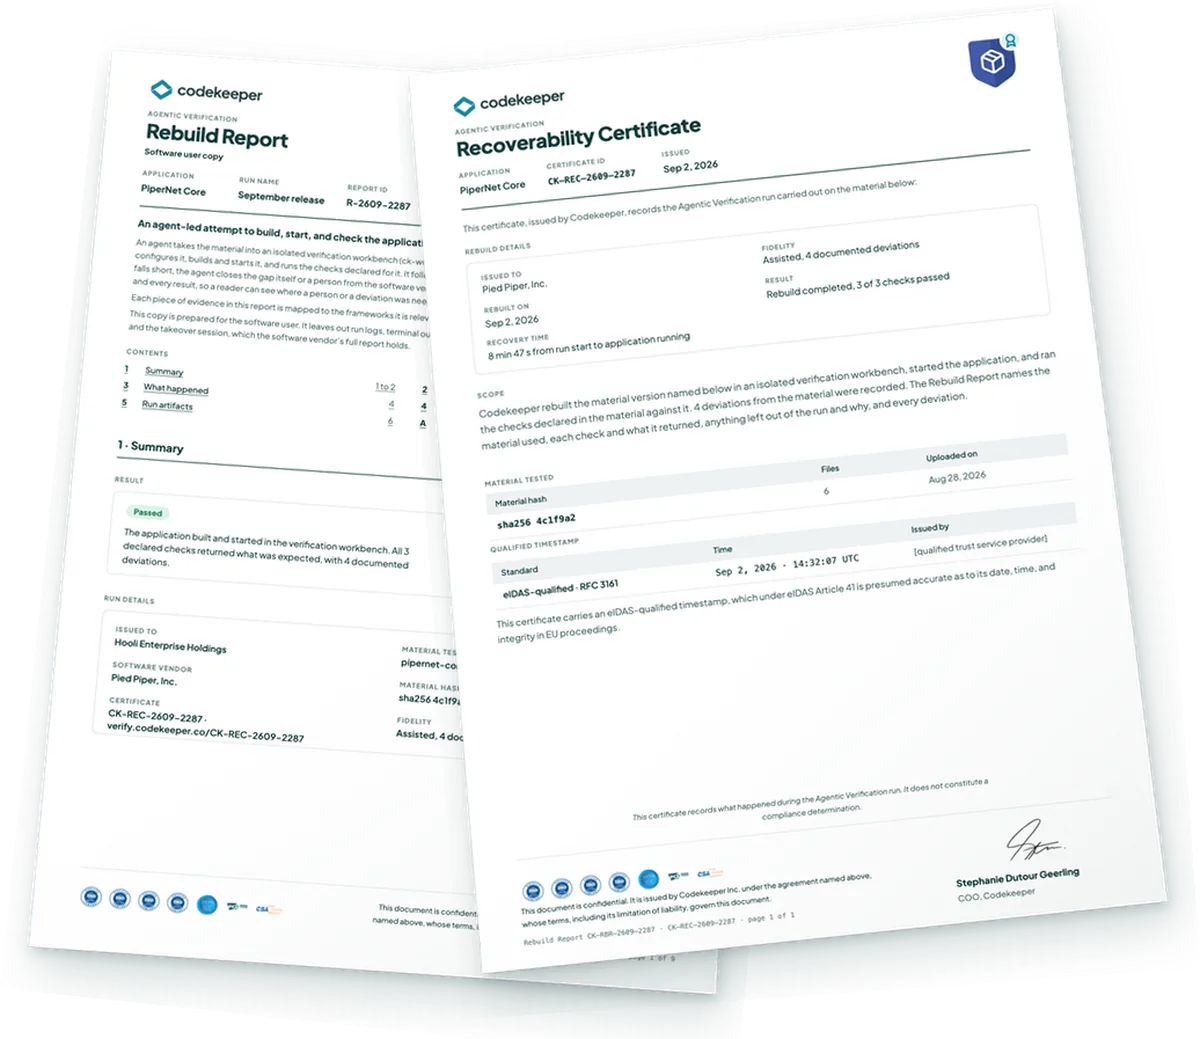
Beispiel-Nachweispaket
Sehen Sie, was ein erfolgreicher Rebuild für Ihre Unterlagen liefert.
Ein anschauliches Beispielpaket für eine Anwendung, mit Beispielwerten, so aufbereitet, wie ein Kunde es erhält.
- Recoverability Certificate
- Rebuild Report
- Verweise auf Regelwerke
Regulierung
Die Aufsicht erwartet getestete Pläne.
Von Unternehmen, die auf Software Dritter angewiesen sind, erwartet die Aufsicht, dass Exit-Pläne getestet und nicht nur aufgeschrieben werden. Von Herstellern verlangt der Cyber Resilience Act, die Komponenten ihrer Produkte zu dokumentieren, auch in Form eines SBOM.

DORA
Mehr zu DORA„Ausstiegspläne müssen umfassend, dokumentiert und im Einklang mit den in Artikel 4 Absatz 2 aufgeführten Kriterien ausreichend getestet sein sowie regelmäßig überprüft werden.“
Zugehörige Nachweise
 Stufe 3: Exit Exercise Report mit DORA-Anhang
 Stufe 2: Recoverability Certificate

PRA SS2/21
Mehr zu PRA SS2/21„Unternehmen sollten angemessene Schritte unternehmen, um Exit-Pläne zu testen, insbesondere solche für einen Exit unter Stressbedingungen.“
Zugehörige Nachweise
- Stufe 3: Exit Exercise Report mit Anhang zum Regelwerk
- Stufe 2: Recoverability Certificate

Cyber Resilience Act
Mehr zu CRA und SBOMs (Englisch)„… können die Marktüberwachungsbehörden die Hersteller solcher Kategorien von Produkten mit digitalen Elementen auffordern, die entsprechenden Software-Stücklisten gemäß Anhang I Teil II Nummer 1 vorzulegen.“
Zugehörige Nachweise
- Stufe 2: Ein SBOM aus jedem erfolgreichen Rebuild
Die Nachweise von Codekeeper unterstützen Ihre Bewertung. Ob sie eine bestimmte Anforderung erfüllen, entscheiden Sie und Ihr Prüfer.
Lesen Sie mehr zu ISO 27001, ISO 22301, SOC 2 und CPS 230, oder sehen Sie sich alle Compliance-Lösungen an.
Im Vergleich
Unterschiedliche Fragen, unterschiedliche Nachweise.
| 1HinterlegungsprüfungIst unsere Hinterlegung vorhanden und aktuell? | 2Agentic VerificationLässt sich die Software erstellen? | 3Exit ExerciseKönnten wir aussteigen und weiterarbeiten? | |
|---|---|---|---|
| Was geprüft wird | Welche vereinbarten Materialien im Tresor liegen und ob sie aktuell sind | Ob sich die Software aus der Hinterlegung erstellen lässt; Fehlendes wird gemeldet | Ob sich die Software allein aus der Hinterlegung neu aufbauen lässt und die von Ihnen benannten Geschäftsfunktionen erfüllt |
| Wer prüft | Eine automatisierte Prüfung | Die KI-Agenten von Codekeeper im Codekeeper AI Verification Lab. Der Anbieter wird nur einbezogen, wenn die Hinterlegung nicht ausreicht. | Codekeeper-Spezialisten in einem Clean Room |
| Wer startet | Läuft automatisch | Sie selbst, in Ihrem Konto, wann Sie wollen | Kunde oder Anbieter, auf Anfrage |
| Wie oft | Jeden Monat | Bis zu viermal im Jahr, auf unterstützten Technologie-Stacks | In der Regel einmal im Jahr oder wann immer Ihr Exit-Plan getestet werden muss |
| Zeit bis zum Nachweis | Ein Vault Report pro Monat | Stunden ab dem Start eines Durchlaufs | Ein Zeitplan, den wir beim Scoping mit Ihnen vereinbaren |
| Nachweise | Vault Report, Vault Certificate und Ihr Plan-Zertifikat | Recoverability Certificate, Rebuild Report und SBOM | Exit Exercise Certificate, Exit Exercise Report und SBOM, mit einem Anhang zu Ihrem Regelwerk |
| Enthalten in | Jeder Plan | Escrow Pro, Resilience Pro, Continuity Pro und Software Backup Pro | Jeder Plan, als Add-on |
Sie wissen nicht, ob Ihr Stack unterstützt wird? Nutzen Sie die kostenlose technische Einschätzung: Sie beschreiben, wie Ihre Anwendung aufgebaut ist, und unsere Escrow-Engineers empfehlen, was hinterlegt werden sollte und welche Verifizierungsstufe Sie brauchen.
Wissen, dass Sie wiederherstellen könnten, bevor es darauf ankommt.
Sehen Sie, wie die Verifizierung mit Ihren eigenen Anwendungen abläuft, oder starten Sie mit den Nachweisen im Beispielpaket.
Häufige Fragen
Die Wahl zwischen den drei Stufen.
Was ist Software-Escrow-Verifizierung?
Software-Escrow-Verifizierung prüft, ob der Quellcode und die übrigen in Escrow verwahrten Materialien vollständig sind und sich zu funktionierender Software neu aufbauen lassen. Codekeeper führt sie auf drei Stufen durch: eine monatliche automatisierte Prüfung in jedem Plan, Agentic Verification in den Pro-Plänen und die Exit Exercise als Add-on, die zeigt, dass Sie die Software wiederherstellen und weiterarbeiten könnten.
Welche Verifizierung brauchen wir?
Das hängt von Ihrer Frage ab. Ob die Hinterlegung vorhanden und aktuell ist, prüft jeder Plan monatlich. Ob sich die Software daraus erstellen lässt, klärt ein Pro-Plan mit Agentic Verification. Wenn Sie zeigen wollen, dass Ihr Exit-Plan in der Praxis funktioniert, etwa für DORA oder PRA SS2/21, buchen Sie eine Exit Exercise hinzu.
Welche Verifizierung ist in jedem Plan enthalten?
Jeder Plan enthält eine monatliche automatisierte Prüfung der Hinterlegung mit Vault Report und Vault Certificate, dazu ein Escrow, Resilience oder Continuity Certificate, das belegt, dass die Vereinbarung besteht. Zwischen den Prüfungen hält eine tägliche Synchronisierung die Hinterlegung aktuell.
Können wir die Verifizierungsstufen kombinieren?
Ja, die Stufen lassen sich kombinieren. Jeder Plan enthält die Hinterlegungsprüfung, die Pro-Pläne ergänzen Agentic Verification, und eine Exit Exercise können Sie zu jedem Plan hinzubuchen, auch zu einem Pro-Plan. Dann startet die Exit Exercise von einer Hinterlegung, bei der Sie schon wissen, ob sich die Software daraus erstellen lässt.
Ersetzt Agentic Verification eine Exit Exercise?
Nein, Agentic Verification ersetzt keine Exit Exercise. Ein Rebuild zeigt, ob sich die Software aus der Hinterlegung erstellen lässt. Bei einer Exit Exercise stellen unsere Spezialisten Ihre Software allein aus der Hinterlegung wieder her, ohne den Anbieter und ohne die ursprünglichen Entwickler. Sie spielen die Daten zurück, stellen die Anwendung bereit und testen zusätzlich die Geschäftsfunktionen, die Sie benennen. Beide liefern unterschiedliche Nachweise.
Brauchen wir für eine Exit Exercise einen Pro-Plan?
Nein, für eine Exit Exercise brauchen Sie keinen Pro-Plan. Sie können sie zu jedem Codekeeper-Plan hinzubuchen: Escrow, Escrow Pro, Resilience, Resilience Pro, Continuity, Continuity Pro, Software Backup oder Software Backup Pro.
Welche Verifizierung brauchen wir für DORA oder PRA SS2/21?
Für DORA oder PRA SS2/21 ist die Exit Exercise der richtige Ausgangspunkt: Beide erwarten getestete Exit-Pläne, und eine Exit Exercise testet Ihren in der Praxis. Zu ihrem Bericht gehört ein Anhang, der die Ergebnisse dem Regelwerk zuordnet, nach dem Sie berichten. Ein Recoverability Certificate aus Agentic Verification dokumentiert zusätzlich, dass sich die Software aus der Hinterlegung erstellen ließ. Ob die Nachweise eine bestimmte Anforderung erfüllen, entscheiden Sie und Ihr Prüfer.
Welche Verifizierung liefert uns ein SBOM?
Sowohl Agentic Verification als auch die Exit Exercise liefern ein SBOM. Zu jedem erfolgreichen Rebuild gehört ein aktuelles SBOM im CycloneDX-Format, sodass Ihre Komponentenliste mit Ihren Releases Schritt hält. Jede Exit Exercise ergänzt ein SBOM der Software in dem Stand, in dem unsere Spezialisten sie neu aufgebaut haben. Mehr zur Software-Stückliste.
Was ist ein Recoverability Certificate?
Ein Recoverability Certificate belegt, dass ein Rebuild aus Ihrer Hinterlegung im Codekeeper AI Verification Lab erfolgreich war. Es wird zusammen mit dem Rebuild Report, dem SBOM, dem Exit-Workbook und dem getesteten, isoliert erstellten Build dieses Durchlaufs ausgestellt. Es dokumentiert den Rebuild und sein Ergebnis. Herausgaberechte begründet es nicht; diese ergeben sich aus Ihrer Vereinbarung.