


 Union européenne


 Normes internationales


 États-Unis
 Royaume-Uni

 Australie

 Pays-Bas

Vérification logicielle. Trois niveaux de preuve de votre capacité de reprise.
Un jour, quelqu’un vous demandera ce qui se passe si ce logiciel s’arrête. La vérification logicielle prépare la réponse à trois niveaux : un dépôt contrôlé chaque mois, une reconstruction réussie et une sortie testée en conditions réelles.
- Certifié ISO/IEC 27001:2022
- Plus de 10 ans à protéger des logiciels
Plus de 3 500 équipes dans plus de 150 pays nous font confiance, des grandes entreprises réglementées aux éditeurs de logiciels en pleine croissance


Partez de votre question
Pourriez-vous remettre votre logiciel en service ? Vous pouvez désormais le prouver.
Conserver le code, c’est la première étape. Savoir si le logiciel peut être reconstruit, c’est la deuxième. Chaque niveau va plus loin que le précédent.
-
Niveau 1 · Contrôles du dépôt
Notre dépôt est-il présent et à jour ?
Chaque mois, un contrôle automatisé recense les éléments convenus présents dans le coffre, et une synchronisation quotidienne tient le dépôt à jour.
Ce que vous obtenez
- Un Vault Certificate
- Un Vault Report chaque mois
- Un Escrow, Resilience ou Continuity Certificate
- Synchronisation quotidienne via plus de 50 intégrations
Formules concernées
Toutes les formules
Les huit formules, Software Backup compris.
-
Niveau 2 · Agentic Verification
Peut-on reconstruire à partir du dépôt ?
Les agents IA de Codekeeper reconstruisent votre logiciel à partir du dépôt dans l’environnement isolé de l’AI Verification Lab et signalent tout élément manquant. Vous lancez chaque exécution quand vous le souhaitez.
Ce que vous obtenez
- Un Recoverability Certificate pour chaque exécution réussie
- Un Rebuild Report pour chaque exécution
- Une nomenclature logicielle (SBOM) au format CycloneDX
- Un guide de reprise et un build testé en environnement isolé
Formules concernées
Formules Pro
Escrow Pro, Resilience Pro, Continuity Pro et Software Backup Pro. Jusqu’à quatre exécutions par an, sur les piles technologiques prises en charge.
-
Niveau 3 · Exit Exercise
Pourrions-nous sortir sans interrompre l’activité ?
Nos spécialistes rétablissent votre logiciel à partir du seul dépôt, sans l’éditeur ni les développeurs d’origine : ils restaurent les données, déploient l’application, puis testent les fonctions métier que vous désignez.
Ce que vous obtenez
- Un Exit Exercise Certificate
- Un Exit Exercise Report, avec la réussite ou l’échec de chaque fonction et toutes les lacunes
- Une annexe consacrée à votre référentiel, par exemple DORA
- Un SBOM du logiciel reconstruit
Formules concernées
En option sur toute formule
En option sur chacune des huit formules. Le client ou l’éditeur peut en faire la demande.

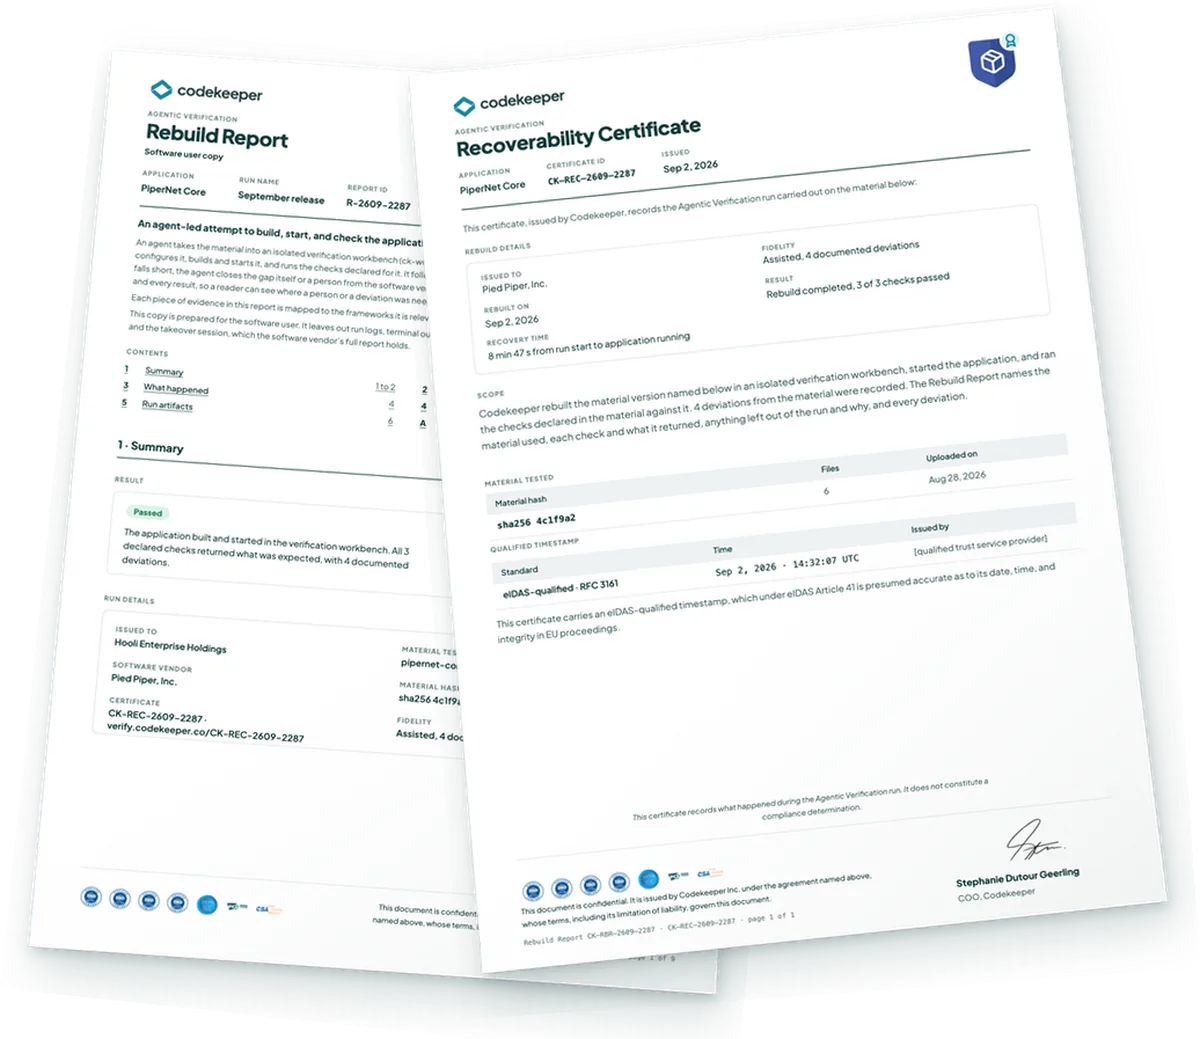
Exemple de dossier de preuves
Voyez ce qu’une reconstruction réussie verse à votre dossier.
Un dossier fourni à titre d’illustration pour une application, avec des valeurs d’exemple, présenté tel qu’un client le reçoit.
- Recoverability Certificate
- Rebuild Report
- Références réglementaires
Réglementation
Les régulateurs attendent que vos plans soient testés.
Pour les entreprises qui dépendent de logiciels tiers, les régulateurs attendent des plans de sortie testés, et pas seulement rédigés. Pour les fabricants, le Cyber Resilience Act demande que les composants de leurs produits soient documentés, notamment dans un SBOM.
« Les plans de sortie sont complets et documentés et, conformément aux critères énoncés à l’article 4, paragraphe 2, sont soumis à des tests suffisants et réexaminés périodiquement. »
Preuves associées
 Niveau 3 : Exit Exercise Report, avec une annexe DORA
 Niveau 2 : Recoverability Certificate

PRA SS2/21
En savoir plus sur PRA SS2/21« Les entreprises devraient prendre des mesures raisonnables pour tester leurs plans de sortie, en particulier ceux qui concernent les sorties en situation de crise. »
Preuves associées
- Niveau 3 : Exit Exercise Report, avec une annexe consacrée au référentiel
- Niveau 2 : Recoverability Certificate

Cyber Resilience Act
En savoir plus sur le CRA et les SBOM (en anglais)« … les autorités de surveillance du marché peuvent demander aux fabricants de ces catégories de produits comportant des éléments numériques de fournir les nomenclatures des logiciels pertinentes du matériel visées à l’annexe I, partie II, point 1). »
Preuves associées
- Niveau 2 : Un SBOM à chaque reconstruction réussie
Les preuves de Codekeeper étayent votre évaluation. C’est à vous et à votre évaluateur de décider si elles satisfont à une exigence donnée.
En savoir plus sur ISO 27001, ISO 22301, SOC 2 et CPS 230, ou voir toutes nos solutions de conformité.
Côte à côte
À chaque question, ses preuves.
| 1Contrôles du dépôtNotre dépôt est-il présent et à jour ? | 2Agentic VerificationPeut-on reconstruire à partir du dépôt ? | 3Exit ExercisePourrions-nous sortir sans interrompre l’activité ? | |
|---|---|---|---|
| Ce qui est testé | Quels éléments convenus figurent dans le coffre, et s’ils sont à jour | Que le logiciel peut être reconstruit à partir du dépôt, tout élément manquant étant signalé | Que le logiciel peut être reconstruit à partir du seul dépôt et assure les fonctions métier que vous désignez |
| Qui s’en charge | Un contrôle automatisé | Les agents IA de Codekeeper, dans l’AI Verification Lab. L’éditeur n’intervient que si le dépôt est incomplet. | Les spécialistes de Codekeeper, en environnement isolé (« clean room ») |
| Qui le déclenche | Il s’exécute automatiquement | Vous, depuis votre compte, quand vous le souhaitez | Le client ou l’éditeur, sur demande |
| Fréquence | Chaque mois | Jusqu’à quatre fois par an, sur les piles technologiques prises en charge | En général une fois par an, ou chaque fois que votre plan de sortie doit être testé |
| Délai d’obtention des preuves | Un Vault Report chaque mois | Quelques heures après le lancement d’une exécution | Un calendrier convenu avec vous lors du cadrage |
| Preuves | Vault Report, Vault Certificate et le certificat de votre formule | Recoverability Certificate, Rebuild Report et SBOM | Exit Exercise Certificate, Exit Exercise Report et SBOM, avec une annexe consacrée à votre référentiel |
| Formules concernées | Toutes les formules | Escrow Pro, Resilience Pro, Continuity Pro et Software Backup Pro | Toute formule, en option |
Vous ne savez pas si votre pile est prise en charge ? Faites l’évaluation technique gratuite : décrivez-nous comment votre application est construite, et nos ingénieurs spécialisés en séquestre vous indiqueront ce qu’il faut déposer et le niveau de vérification adapté.
Sachez si vous pourriez remettre votre logiciel en service avant d’en avoir besoin.
Découvrez comment la vérification se déroule sur vos propres applications, ou commencez par l’exemple de dossier de preuves.
Questions fréquentes
Choisir entre les trois niveaux.
Qu’est-ce que la vérification d’un séquestre logiciel ?
La vérification du séquestre logiciel consiste à contrôler que le code source et les autres éléments conservés en séquestre sont complets et peuvent être reconstruits en un logiciel fonctionnel. Codekeeper la réalise à trois niveaux : un contrôle automatisé mensuel dans chaque formule, Agentic Verification dans les formules Pro, et l’Exit Exercise en option, qui montre que vous pourriez rétablir le logiciel et poursuivre votre activité.
De quelle solution de vérification avons-nous besoin ?
La solution de vérification qu’il vous faut dépend de votre question. Pour savoir si le dépôt est présent et à jour : chaque formule le contrôle tous les mois. Pour savoir si le logiciel peut être reconstruit à partir du dépôt : choisissez une formule Pro avec Agentic Verification. Pour montrer que votre plan de sortie fonctionne en pratique, par exemple au titre de DORA ou de PRA SS2/21 : ajoutez un Exit Exercise.
Quelle vérification est incluse dans chaque formule ?
Chaque formule comprend un contrôle automatisé mensuel du dépôt, avec un Vault Report et un Vault Certificate, ainsi qu’un Escrow Certificate, un Resilience Certificate ou un Continuity Certificate qui atteste que le contrat est en place. Entre deux contrôles, une synchronisation quotidienne tient le dépôt à jour.
Peut-on combiner les solutions de vérification ?
Oui, les solutions de vérification se combinent. Chaque formule inclut les contrôles du dépôt, les formules Pro ajoutent Agentic Verification, et vous pouvez ajouter un Exit Exercise à n’importe quelle formule, formules Pro comprises. Avec une formule Pro, l’Exit Exercise part alors d’un dépôt dont vous savez déjà qu’il permet de reconstruire le logiciel.
Agentic Verification remplace-t-il l’Exit Exercise ?
Non, Agentic Verification ne remplace pas l’Exit Exercise. Une reconstruction montre que le dépôt permet de reconstruire le logiciel. Lors d’un Exit Exercise, nos spécialistes rétablissent votre logiciel à partir du seul dépôt, sans l’éditeur ni les développeurs d’origine : ils restaurent les données, déploient l’application et testent en plus les fonctions métier que vous désignez. Les deux vous apportent des preuves différentes.
Faut-il une formule Pro pour un Exit Exercise ?
Non, aucune formule Pro n’est nécessaire pour un Exit Exercise. Vous pouvez l’ajouter à n’importe quelle formule Codekeeper : Escrow, Escrow Pro, Resilience, Resilience Pro, Continuity, Continuity Pro, Software Backup ou Software Backup Pro.
Quelle vérification pour DORA ou PRA SS2/21 ?
Pour DORA ou PRA SS2/21, commencez par un Exit Exercise : les deux textes attendent que les plans de sortie soient testés, et l’Exit Exercise teste le vôtre en conditions réelles. Son rapport comprend une annexe consacrée à votre référentiel. Un Recoverability Certificate issu d’Agentic Verification y ajoute une trace attestant que le logiciel a pu être reconstruit à partir du dépôt. C’est à vous et à votre évaluateur de déterminer si ces preuves répondent à une exigence précise.
Quelle vérification fournit un SBOM ?
Agentic Verification et l’Exit Exercise fournissent tous deux un SBOM. Chaque reconstruction réussie s’accompagne d’un nouveau SBOM au format CycloneDX, si bien que votre liste de composants suit le rythme de vos versions, et chaque Exit Exercise ajoute un SBOM du logiciel tel que nos spécialistes l’ont reconstruit. En savoir plus sur la nomenclature logicielle.
Qu’est-ce qu’un Recoverability Certificate ?
Un Recoverability Certificate est une trace attestant qu’une reconstruction de votre logiciel à partir du dépôt a réussi dans l’AI Verification Lab de Codekeeper. Il est délivré avec le Rebuild Report, le SBOM, le guide de reprise et le build testé en environnement isolé de l’exécution concernée. Il documente la reconstruction et son résultat. Il ne confère aucun droit de libération : ces droits découlent de votre contrat.