Aller au contenu
Nouveau Formules Pro avec Agentic Verification.

Nomenclature logicielle. Sachez sur quoi repose votre logiciel.

Les applications dont vous dépendez sont assemblées à partir de composants que vous n’avez pas écrits. Recevez une liste de composants CycloneDX à chaque reconstruction Pro : vous appliquez les correctifs plus vite, vous rétablissez vos services plus tôt et vous abordez vos audits sans précipitation.

Réserver une démo
  • Résilience logicielle pour plus de 3 500 équipes
  • Inclus avec Agentic Verification
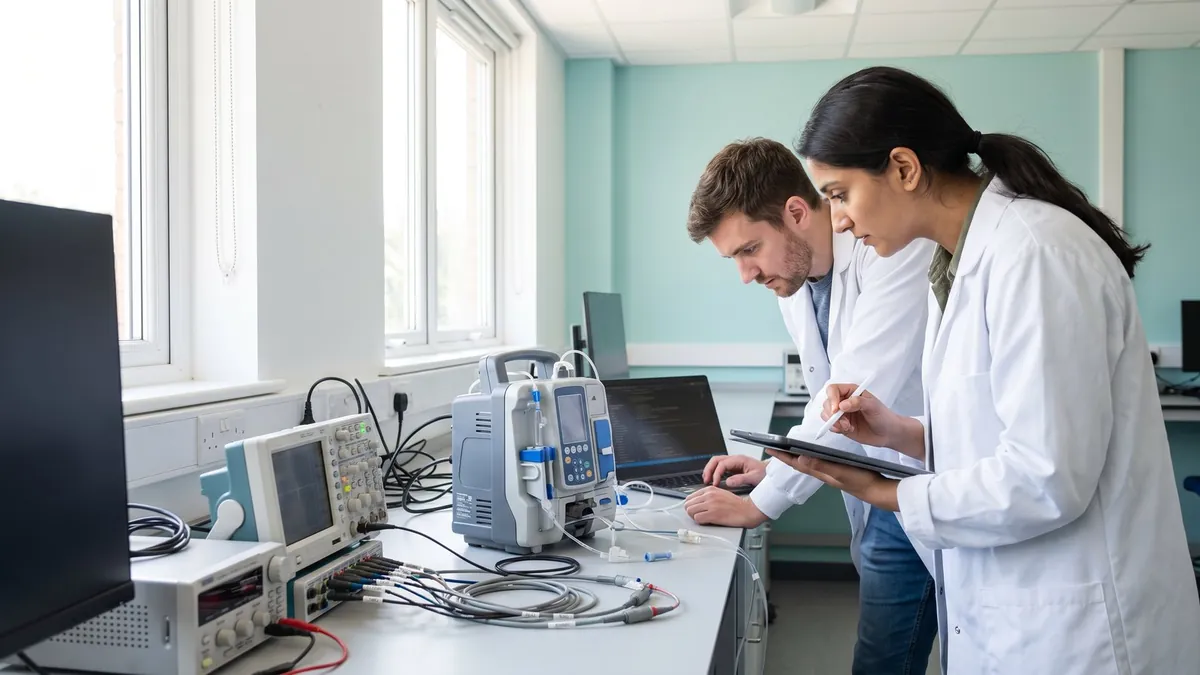
Des ingénieurs sécurité produit examinent une pompe à perfusion connectée dans un laboratoire de dispositifs médicaux
Nomenclature logicielle (SBOM)Payments Core · régénéré lors de l’exécution n° 12 · 8 oct. 2026CycloneDX
415 composants
ComposantVersionTypeLicence
openssl3.0.13BibliothèqueApache-2.0
log4j-core2.23.1BibliothèqueApache-2.0
express4.19.2FrameworkMIT
zlib1.3.1BibliothèqueZlib
ledger-core4.2.0Paquet privéPropriétaire
pdf-render-sdk9.1.0Composant sous licenceCommerciale

6 composants affichés sur 415.

CycloneDXValeurs d’exemple. Hormis les bibliothèques open source, les noms sont fictifs.

Des preuves pour les référentiels qui exigent un inventaire des composants

Pourquoi notre SBOM

Des preuves SBOM actualisées à chaque reconstruction.

Quand votre SBOM sert à suivre les vulnérabilités dans un secteur réglementé, il ne peut pas se permettre de vous induire en erreur. Dans chaque formule Pro, Agentic Verification reconstruit vos applications critiques, pour que chaque SBOM corresponde à ce que vous exploitez aujourd’hui.

Février

SBOM · Exécution n° 8

412

composants · première exécution

CycloneDX
Mai

SBOM · Exécution n° 9

418

composants · 6 ajoutés

CycloneDX
Août

SBOM · Exécution n° 10

421

composants · 3 ajoutés, 7 mis à jour

CycloneDX
Novembre

SBOM · Exécution n° 11

419

composants · 2 retirés, 4 mis à jour

Dernier

Issu de la reconstruction : ce que le build a réellement intégréÀ chaque exécution : jusqu’à quatre fois par anCycloneDX : le format standard

Exemple d’application. Noms et valeurs donnés à titre d’illustration.

Qu’est-ce qu’un SBOM ?

Que contient réellement votre logiciel ?

Un SBOM, c’est la liste des ingrédients de votre logiciel : chaque bibliothèque, paquet et modèle qui le compose, avec la version, le type et la licence de chacun.

Si vous vendez des logiciels.

Partagez-le pour passer sans encombre les revues de sécurité de vos acheteurs et montrer aux régulateurs ce que vous livrez.

Si vous achetez des logiciels.

Servez-vous-en pour repérer les vulnérabilités des logiciels dont vous dépendez, et pour savoir ce qu’exige une reprise.

Une entrée de SBOMValeurs d’exemple
Composant
log4j-core
Version
2.23.1
Type
Bibliothèque
Licence
Apache-2.0
Pour les applications d’IA, le SBOM répertorie aussi les modèles et les jeux de données.

Ce que vous obtenez

Une seule liste pour répondre aux questions qu’on vous pose.

  • Chaque composant de premier niveau.

    Le nom, la version, le type et la licence de chacun, relevés sur l’application telle qu’elle a réellement été construite.

  • Les modèles et jeux de données des applications d’IA.

    Avec les modèles et les jeux de données, il répond aux critères d’une nomenclature d’IA (AI BOM).

  • Issu d’une véritable reconstruction.

    Il recense ce que le build intègre réellement, y compris les composants qui ne figurent jamais dans le référentiel.

  • Prêt à partager, au format CycloneDX.

    Exportez-le dans le format standard que lisent la plupart des outils de sécurité et de conformité, pour vos acheteurs, vos auditeurs ou les autorités.

  • Une trace de chaque exécution.

    Chaque SBOM reste dans le coffre, à côté du logiciel qu’il décrit, aussi longtemps que l’exige votre référentiel.

  • Option

    Veille des composants.

    Soyez alerté entre deux exécutions lorsqu’une nouvelle vulnérabilité touche un composant de votre SBOM.

Pourquoi un SBOM est indispensable

Les régulateurs veulent désormais savoir de quoi vos logiciels sont faits.

Le CRA et la FDA l’exigent explicitement. D’autres textes, comme DORA et NIS2, l’évoquent en d’autres termes. Mais tous s’accordent sur un point : assurer la continuité suppose une liste de composants à jour.

Le CRA impose un SBOM.

Lisible par machine, conservé dans votre documentation technique et remis aux autorités sur demande. Applicable à partir du 11 déc. 2027.

DORA impose un inventaire complet des logiciels.

Un registre tenu à jour de vos actifs logiciels et de leurs interconnexions. Le SBOM en est la preuve la plus pratique. Déjà applicable.

Comment ça marche

Une liste de composants actualisée à chaque exécution.

Chaque exécution d’Agentic Verification incluse dans votre formule Pro vous fournit un SBOM régénéré au format CycloneDX : vos preuves de conformité restent à jour, sans effort supplémentaire.

Synchronisez votre code et vos fichiers de build.

Connectez vos référentiels grâce à plus de 50 intégrations et importez tout ce qui se trouve en dehors. Votre coffre conserve chaque jour une copie à jour.

Policy admin · Dépôts
policy-admin-apiSynchronisé aujourd’huiÀ jour
policy-admin-webSynchronisé aujourd’huiÀ jour
build-config.zipImportéÀ jour

Lancez une exécution quand cela vous convient.

Des agents IA déterminent comment votre logiciel est construit et le reconstruisent à partir de la copie que nous conservons, sur les modèles propres à Codekeeper. Ajoutez ce qu’ils signalent comme manquant, et l’exécution va à son terme.

Agentic Verification · Exécution n° 12
Déterminer comment le logiciel est construitTerminé
Reconstruire à partir du dépôtTerminé
1 fichier signalé comme manquantImporter le fichier
Générer le SBOMEn attente

Récupérez votre SBOM à jour.

Passez en revue chaque composant sur lequel repose votre application, avec sa version, son type et sa licence, ainsi que les modèles et jeux de données des applications d’IA.

SBOM · Exécution n° 12CycloneDX
ComposantVersionTypeLicence
openssl3.0.13BibliothèqueApache-2.0
log4j-core2.23.1BibliothèqueApache-2.0
express4.19.2FrameworkMIT
zlib1.3.1BibliothèqueZlib

Conservez chaque SBOM à côté de votre code.

Chaque liste reste dans le coffre avec le logiciel qu’elle décrit, aussi longtemps que l’exige votre référentiel.

Policy admin · Coffre
SBOM · Exécution n° 122 oct. 2026Dernier
SBOM · Exécution n° 111er juil. 2026Conservé
SBOM · Exécution n° 103 avr. 2026Conservé

Écrans présentés avec des valeurs d’exemple.

D’où vient votre SBOM

Une liste est une affirmation. Une reconstruction la confirme.

Une liste obtenue en analysant un référentiel peut passer à côté de ce que le build intègre réellement. La vôtre provient d’une véritable reconstruction, menée par nos agents ou par nos ingénieurs.

Inclus dans les formules Pro

Agentic Verification. Un SBOM à jour, jusqu’à quatre fois par an.

Escrow Pro, Resilience Pro, Continuity Pro et Software Backup Pro incluent jusqu’à quatre exécutions par an, sur les piles technologiques prises en charge, chacune lancée quand vous le souhaitez, et chaque exécution réussie produit un nouveau SBOM. Vous livrez souvent ? Ajoutez des exécutions supplémentaires, ou l’option de veille des composants, qui vous alerte entre deux exécutions des nouvelles vulnérabilités touchant vos composants.

En option sur toutes les formules

Exit Exercise. Un SBOM du logiciel tel qu’il a été rétabli.

Nos spécialistes rétablissent votre logiciel à partir du seul dépôt, sans l’éditeur ni les développeurs d’origine : ils restaurent les données, déploient l’application et testent les fonctions métier que vous désignez. Vous obtenez un SBOM de ce qu’ils ont précisément remis en service.

Exemple de dossier de preuves

Feuilletez un exemple de dossier de preuves.

Il montre ce que produit une exécution, avec des valeurs d’exemple. Le dossier est en anglais.

Les enjeux

Impossible de corriger, de rétablir ou de prouver ce que vous ne trouvez pas.

Ce qui se passe sans SBOM à jour, et avec un SBOM à chaque exécution réussie, côté exploitation et côté conformité
DomaineSans SBOM à jourAvec un SBOM à chaque exécution réussie
Exploitation
VulnérabilitésUne vulnérabilité exploitée se traduit par des jours d’interruption, le temps que l’équipe trouve la bibliothèque à corriger.Les applications concernées apparaissent dans vos listes de composants : les correctifs démarrent plus tôt.
RepriseLa reprise s’enlise, et l’activité reste à l’arrêt pendant qu’on recherche les composants manquants.L’équipe de reprise travaille à partir de la liste de ce dont le build a besoin.
Fin de vieUn composant qui n’est plus maintenu tombe en panne en production, sans remplacement prévu.Les remplacements sont planifiés bien avant la fin du support.
Conformité
AuditsUn audit se solde par des constats, et leur correction vient s’ajouter à la feuille de route de votre équipe.Votre inventaire figure déjà au dossier, au format CycloneDX. L’audit suit son cours.
Revues de sécuritéLa revue de sécurité d’un acheteur bloque la vente pendant que vous courez après les réponses.Le SBOM vient compléter le questionnaire de l’acheteur, et la vente avance.
Accès au marché de l’UESans SBOM, vous risquez de perdre l’accès au marché de l’UE, ainsi que des amendes pouvant atteindre, au titre du CRA, 15 millions d’euros ou 2,5 % du chiffre d’affaires annuel mondial.Votre documentation technique contient le SBOM à jour qu’exige le CRA pour accéder au marché de l’UE.
AutoritésFournir des informations inexactes aux autorités expose à des amendes distinctes, pouvant atteindre 5 millions d’euros ou 1 % du chiffre d’affaires annuel mondial.Chaque réponse que vous apportez aux autorités s’appuie sur des informations à jour.

Faites l’inventaire de votre logiciel. À chaque version.

Chaque nouvelle version modifie le contenu de votre logiciel. Parlez dès aujourd’hui à nos spécialistes de la résilience logicielle pour garder vos inventaires de composants à jour.

Questions fréquentes

Les bonnes questions à se poser sur le SBOM.

Qu’est-ce qu’un SBOM ?

Un SBOM est l’inventaire des composants d’une application. Le plus fiable est celui qui découle d’un build réel, comme le vôtre, car il recense les composants qui ne figurent jamais dans le référentiel.

Le CRA impose-t-il un SBOM ?

Oui, le CRA impose un SBOM : les fabricants de produits comportant des éléments numériques doivent en établir un, dans un format couramment utilisé et lisible par machine, couvrant au minimum les dépendances de premier niveau. Ses obligations de signalement des vulnérabilités s’appliquent depuis le 11 sept. 2026, et ses principales obligations à partir du 11 déc. 2027. DORA et NIS2 ne mentionnent pas le SBOM, mais exigent l’inventaire qu’il fournit.

Que couvre le SBOM, et dans quel format ?

Le SBOM couvre les dépendances de premier niveau de votre application, c’est-à-dire les composants sur lesquels elle repose directement, et, pour les applications d’IA, les modèles et jeux de données qu’elles utilisent. Il est fourni au format CycloneDX, un standard que la plupart des outils de sécurité et de conformité savent lire. Vous pouvez l’exporter pour le partager avec vos acheteurs, vos auditeurs ou les autorités.

À quelle fréquence le SBOM est-il mis à jour ?

Le SBOM est mis à jour à chaque exécution d’ Agentic Verification . Les formules Pro incluent jusqu’à quatre exécutions par an, sur les piles technologiques prises en charge, lancées quand vous le souhaitez. Vous pouvez ajouter des exécutions, ou l’option de veille des composants pour être alerté des nouvelles vulnérabilités entre deux exécutions. L’ Exit Exercise produit également un SBOM du logiciel tel qu’il a été rétabli.

Faut-il rendre son SBOM public ?

Non, vous n’êtes pas tenu de rendre votre SBOM public. En vertu du CRA, les fabricants remettent leur SBOM aux autorités de surveillance du marché sur demande, sans obligation de le publier. De nombreux éditeurs le partagent directement avec leurs acheteurs pour passer les revues de sécurité.

Ai-je encore besoin d’un séquestre si j’ai un SBOM ?

Oui, le séquestre reste nécessaire même avec un SBOM. Les deux ne jouent pas le même rôle : le SBOM répertorie ce que contient le logiciel, le séquestre conserve ce qu’il faut pour le remettre en service. Votre SBOM est d’ailleurs produit à partir du dépôt même que protège votre séquestre.